Формально в компании все может быть настроено: антивирус установлен, политики подписаны, резервные копии создаются. Однако при проверке выясняется, что учетная запись уволенного сотрудника остается активной, а резервная копия ни разу не проверялась на восстановление. Аудит информационной безопасности помогает выявить пробелы в обеспечении защиты информации, как «бумажной» так и практической, обозначить гэпы между текущим и целевым состоянием ИБ в организации и предложить конкретные решения.
Что такое аудит информационной безопасности
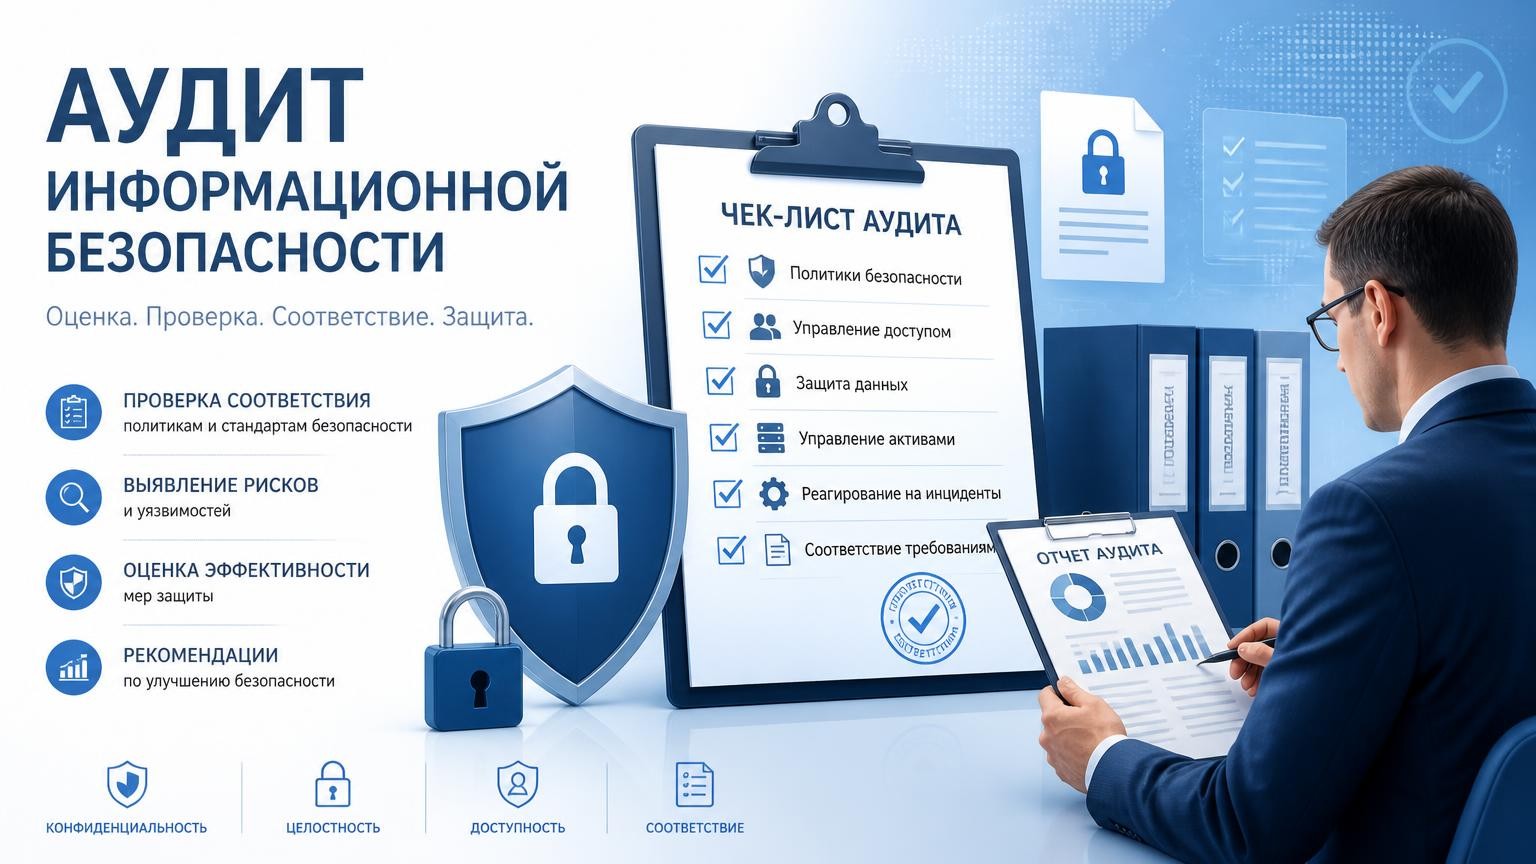
Аудит информационной безопасности, или аудит ИБ, - это систематическая и независимая оценка того, насколько защита информации в компании соответствует заранее заданным критериям. Определение опирается на ГОСТ Р ИСО 19011-2021. Стандарт описывает аудит как систематический, независимый и документированный процесс установления объективного свидетельства и его объективного оценивания для получения степени соответствия критериям аудита. Проще говоря, есть правила, по которым компания должна работать, и есть реальность. Аудитор собирает доказательства и смотрит, совпадают ли эти две вещи.
Мы проверяем, работает ли система защиты так, как задумано. Для этого смотрим документы, разговариваем с людьми, изучаем настройки систем и записи о том, что происходило на самом деле. Границы этой проверки всегда согласуются заранее. Можно проверить всю компанию, можно отдельный процесс, можно конкретную информационную систему.
Зачем компании аудит информационной безопасности
Руководитель и ИТ-команда обычно смотрят на защиту информации с разных сторон. Первый спрашивает, достаточно ли мы защищены и не грозит ли нам штраф. Вторая отвечает, что вроде все настроено, но доказать это сложно. Аудит помогает проверить, подтверждаются ли эти оценки фактами.
Оценить фактическое состояние защиты.
Наличие антивируса, политики и резервных копий еще не говорит о том, что защита достаточна. Аудитор выясняет, какие меры внедрены реально, где есть пробелы и какие процессы существуют только на бумаге. На практике самая частая находка связана не с отсутствием средства защиты, а с тем, что оно настроено не полностью или покрывает не все системы.
Оценить соответствие требованиям.
Компания может работать в поле законодательства, отраслевых норм, договорных обязательств и внутренних правил. Сначала нужно определить, какие критерии к ней применимы. Затем оценить, как они выполняются. Для оператора персональных данных базовым ориентиром остается 152-ФЗ, который требует защиты, соразмерной уровню угроз, а приказы ФСТЭК детализируют требования к самим системам. Для государственных информационных систем с 2026 года действует приказ ФСТЭК № 117, заменивший прежний приказ № 17.
Определить приоритеты улучшений.
Не все проблемы одинаковы. Что-то требует срочного вмешательства на этой неделе, что-то может подождать и лечь в план на квартал, а что-то требует отдельного проекта и бюджета. Аудит дает основания для такой приоритизации, и это напрямую связано с планированием ресурсов.
| Вопрос компании | Что исследует аудитор | Какое решение помогает принять |
|---|---|---|
| Достаточно ли защищены наши данные? | Фактические настройки, процессы, охват средств защиты | Где закрывать пробелы в первую очередь |
| Не нарушаем ли мы требования? | Соответствие законодательству, отраслевым нормам и договорам | Какие несоответствия устранять до проверки регулятора |
| Куда направить бюджет на ИБ? | Разрыв между текущим и целевым состоянием | Какие проекты запускать, а какие отложить |
Чем аудит ИБ отличается от пентеста и ИТ-аудита
Эти понятия часто смешивают, и из-за этого компании покупают не ту услугу. Задачи у них разные.
Аудит ИБ и пентест.
Аудит оценивает выбранные аспекты защиты по заданным критериям. Пентест исследует, насколько реально реализовать согласованные сценарии атаки. Пентест может быть отдельным проектом или входить в программу работ, но он не является обязательной частью любого аудита. Если нужно понять, насколько сложно злоумышленнику проникнуть в систему, это пентест. Если нужно понять, работает ли система управления защитой, это аудит.
Аудит ИБ и сканирование уязвимостей.
Сканирование дает технические сведения, которые могут пригодиться при аудите. Оно показывает, где в конфигурации есть известные слабые места. Но оно не заменяет оценку процессов, распределения ответственности и фактического выполнения требований. Сканер не расскажет, почему доступ уволенного сотрудника остался активным.
Аудит ИБ и ИТ-аудит.
ИТ-аудит смотрит шире. Его интересует управление ИТ в целом, работоспособность систем, эффективность расходов и поддержка бизнес-процессов. Аудит ИБ сосредоточен именно на защите информации, конфиденциальности, целостности и доступности данных. Пересечения есть, особенно в части резервного копирования и управления доступами, но фокус разный.
| Процедура | Цель | Кто проводит | Документ на выходе |
|---|---|---|---|
| Аудит ИБ | Оценка состояния и выработка рекомендаций | Внутренняя команда или внешний консультант | Отчет с выводами и планом действий |
| Аттестация | Подтверждение соответствия установленным требованиям для конкретных систем | Аккредитованная организация в установленном порядке | Аттестат соответствия |
| Сертификация ISO 27001 | Подтверждение соответствия системы менеджмента ИБ стандарту | Аккредитованный орган по сертификации | Сертификат с ограниченным сроком действия |
Виды аудита ИБ
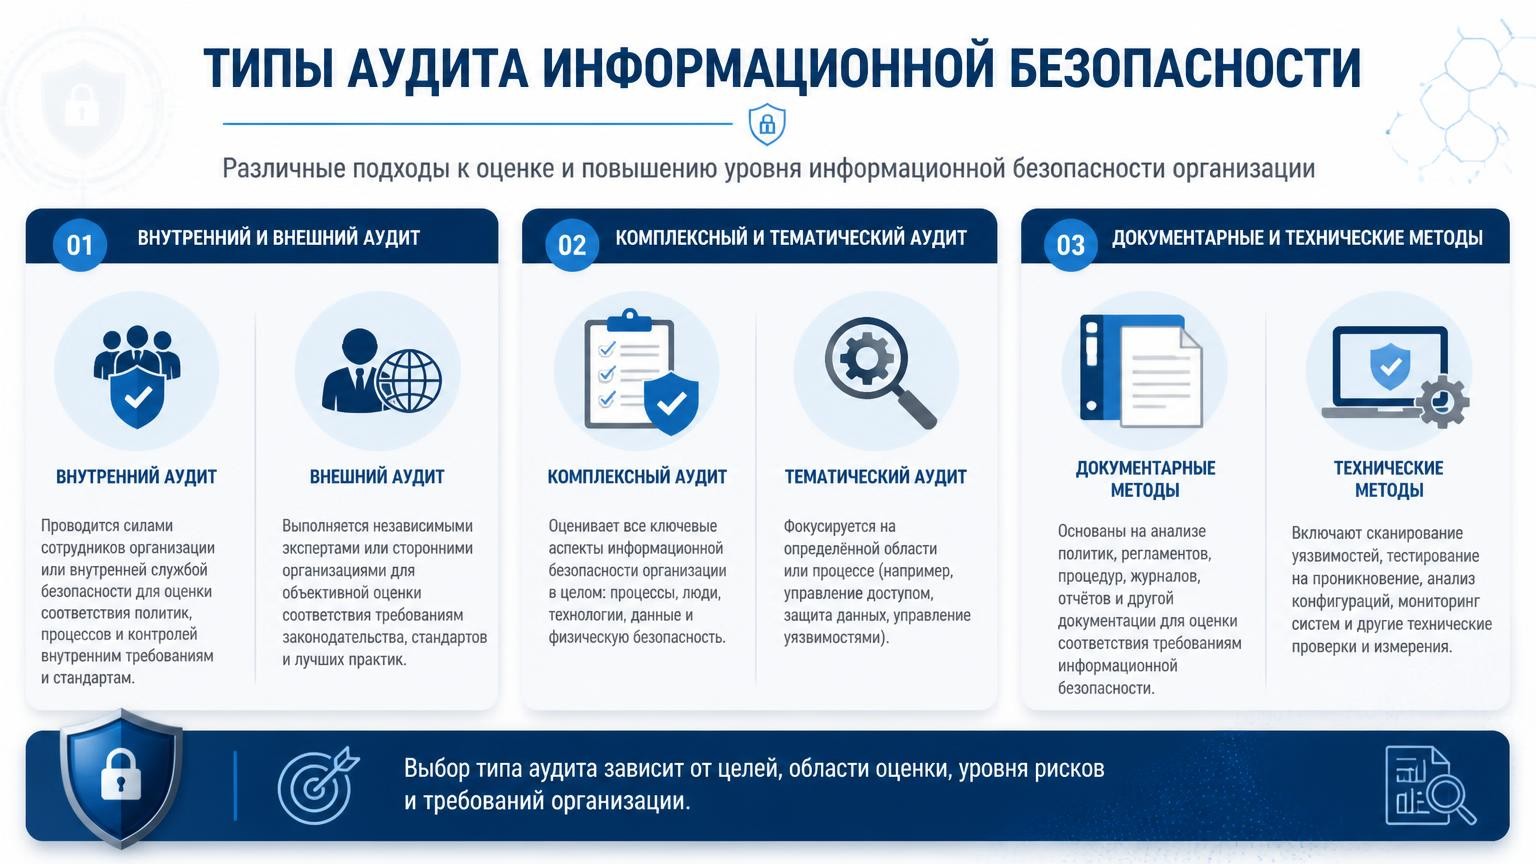
Виды аудита не стоит смешивать в одном перечне, потому что они различаются по разным основаниям. Один проект может сочетать несколько характеристик. Например, внешний комплексный аудит с техническими методами.
Внутренний и внешний аудит.
Внутренний проводят сотрудники компании. Его плюс в знании специфики, минус в возможном конфликте интересов, особенно если аудитор проверяет систему, которую сам настраивал. Внешний аудит проводит приглашенная команда. Он дает независимость и свежий взгляд, но стоит дороже и требует времени на погружение. Утверждение, что внешний исполнитель автоматически объективен, а внутренний всегда поверхностен, не соответствует практике. Все зависит от компетенций и организации процесса.
Комплексный и тематический аудит.
Комплексный охватывает несколько направлений, тематический сосредоточен на одном процессе. Например, можно проверить только управление доступами, только резервное копирование или только защиту персональных данных. Даже у комплексного аудита есть границы. Он не означает, что аудитор исследует абсолютно все системы и операции компании. Это важно проговорить до начала работ, чтобы потом не было разочарования.
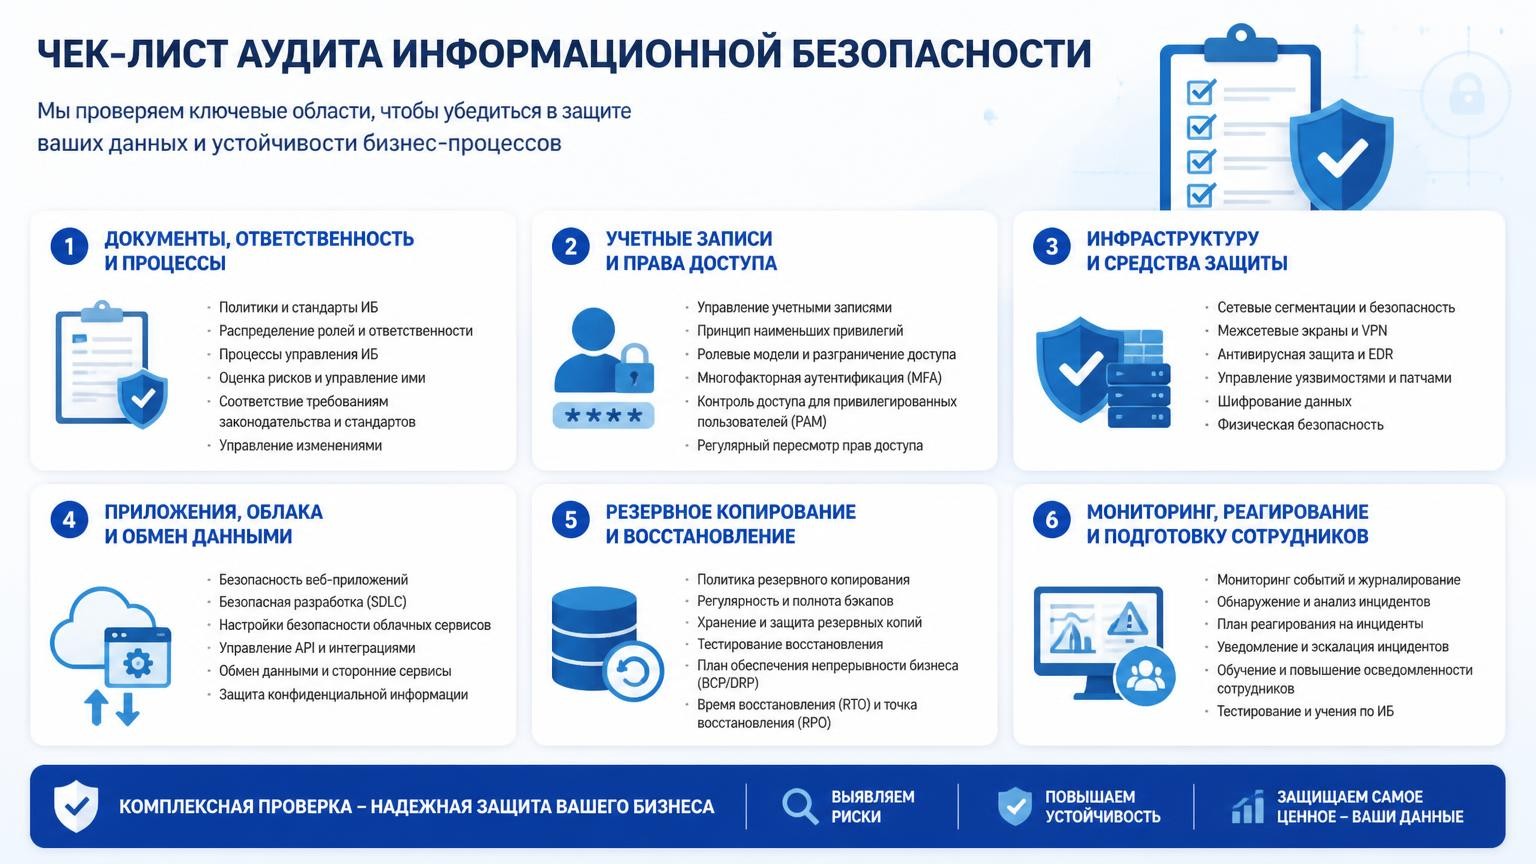
Что проверяют при аудите информационной безопасности
Этот раздел я считаю ключевым. Для каждого направления важно понимать, что именно оценивают, какие сведения используют и какую проблему могут обнаружить.
Документы, ответственность и процессы.
Аудитор смотрит, соответствуют ли политики и регламенты реальной структуре компании и ее работе. Назначены ли ответственные, согласуются ли изменения, не противоречат ли документы друг другу. Формально существующий документ, который никто не применяет, не дает защиты.
Учетные записи и права доступа.
Проверяют, как выдаются и отзываются права, есть ли доступы подрядчиков, используются ли общие и административные аккаунты. Хороший пример, перевод сотрудника на другую должность. Старые права при этом часто остаются, и человек сохраняет доступ к тому, что ему больше не нужно. Аудитор сверяет заявки, журналы и фактические права.
Инфраструктуру и средства защиты.
Серверы, рабочие устройства, сети, удаленный доступ, обновления и настройки защитных средств. Оценивают не только наличие решения, но и его охват, конфигурацию и сопровождение. Антивирус, установленный на половине компьютеров, не решает задачу.
Приложения, облака и обмен данными.
Доступ к приложениям, внешние интеграции, облачные хранилища, передача рабочих материалов. Глубина технического исследования здесь определяется программой аудита. Можно проверить настройки, а можно ограничиться документами и интервью.
Резервное копирование и восстановление.
Какие системы охвачены копированием, кто имеет доступ к копиям, проверялось ли восстановление. Успешное создание копии и подтвержденная возможность вернуть сервис в работу - это разные вещи. Аудит резервных копий подразумевает именно проверку того, что система восстанавливается и остается работоспособной. Если восстановление ни разу не тестировали, вы не знаете, работает ли ваша защита от потери данных.
Мониторинг, реагирование и подготовку сотрудников.
Кто получает сигналы об инцидентах, как их разбирают, куда сообщает сотрудник, если заметил что-то странное. Проверяют, как сотрудники выполняют эти правила на практике.
Сводная таблица направлений выглядит так.
| Направление | Что оценивают | Типичная проблема |
|---|---|---|
| Документы и процессы | Актуальность, непротиворечивость, применимость | Регламент есть, но никто по нему не работает |
| Доступы | Полнота выдачи и своевременность отзыва прав | Права остаются после перевода или увольнения |
| Инфраструктура | Охват, настройка и сопровождение средств защиты | Защита установлена, но не на всех системах |
| Приложения и облака | Интеграции, внешний доступ, передача данных | Данные уходят во внешние сервисы бесконтрольно |
| Резервное копирование | Охват, доступ к копиям, проверка восстановления | Копии создаются, но восстановление не тестировалось |
| Мониторинг и люди | Обнаружение, реагирование, обучение | Сигналы есть, но их никто не разбирает |
Как проводится аудит информационной безопасности
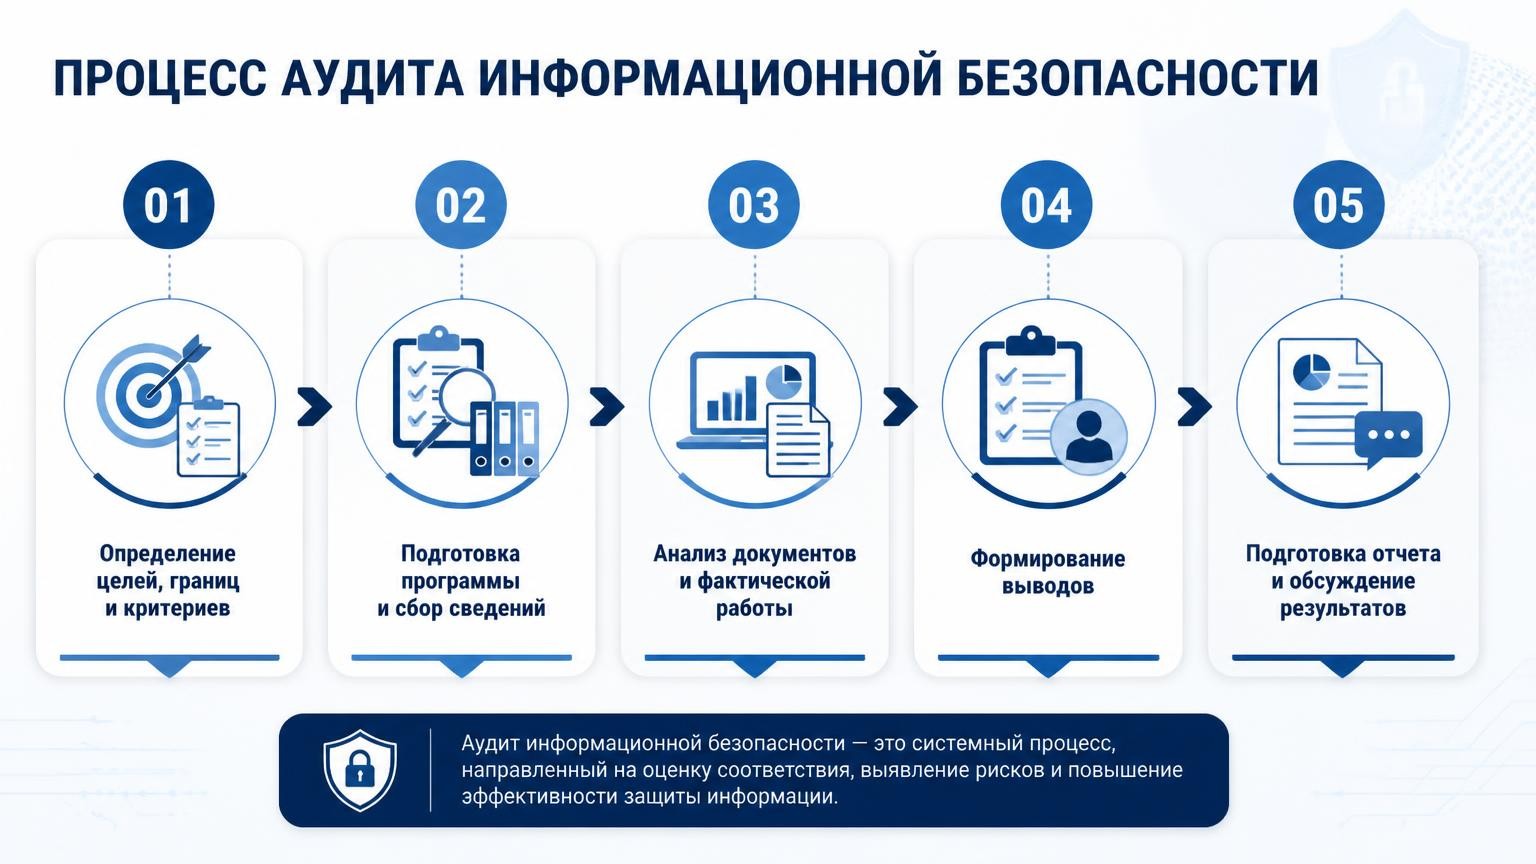
Последовательность работ обычно включает несколько этапов. Участие заказчика на каждом из них обязательно, иначе аудит превращается в сбор догадок.
Определение целей, границ и критериев.
Нужно зафиксировать, какие процессы, системы, подразделения и площадки входят в аудит. С чем будет сравниваться фактическое состояние. Какие исключения и ограничения действуют заранее. Этот этап нужен, чтобы согласовать ожидания заказчика.
Подготовка программы и сбор сведений.
Составляется перечень мероприятий, интервью, запрос документов, сроки и ответственные. Согласовываются доступы и способы передачи материалов. Без этого этапа аудитор либо застрянет на входе, либо получит неполную картину.
Анализ документов и фактической работы.
Аудитор сопоставляет ответы сотрудников, документы, настройки и записи о выполненных действиях. Здесь важна роль выборки. Изучение нескольких операций не означает сплошную оценку всей истории компании. Если свидетельств недостаточно, это должно быть отражено как ограничение, а не превращено в безусловный вывод.
Формирование выводов.
Нужно четко разграничить три вещи. Подтвержденное несоответствие критерию. Выявленный риск. Рекомендацию по улучшению. Смешивать их в одном списке нельзя, потому что у них разный статус и разные последствия.
Подготовка отчета и обсуждение результатов.
Проверяется фактическая точность замечаний, объясняются последствия, результаты представляются руководству и технической команде. Отчет должен быть понятен и тем, кто принимает решения, и тем, кто будет их исполнять.
| Этап | Действие аудитора | Участие компании | Промежуточный результат |
|---|---|---|---|
| Границы и критерии | Согласует объем и правила оценки | Определяет цели и выделяет координатора | Программа аудита |
| Сбор сведений | Запрашивает документы, проводит интервью | Предоставляет доступы и материалы | Массив свидетельств |
| Анализ | Сопоставляет документы, настройки и записи | Отвечает на уточняющие вопросы | Проект выводов |
| Отчет | Формулирует выводы и рекомендации | Проверяет точность и обсуждает | Итоговый документ |
Как подготовиться к аудиту ИБ
Подготовка не означает, что нужно срочно привести все в идеальное состояние. Скорее наоборот, если вы наведете порядок только к приходу аудитора, вы получите оценку постановочной картины, а не реальной работы. Честная подготовка экономит время и делает результат полезным.
Какие документы и сведения подготовить.
Состав систем, схемы инфраструктуры, внутренние правила, сведения о доступах, прошлые отчеты, данные о выполнении процедур. Перечень примерный. Его точный состав зависит от целей и границ работ, и его лучше согласовать с аудитором заранее.
Кого привлечь со стороны компании.
Координатор, специалисты ИТ и ИБ, владельцы процессов, кадровая и юридическая службы, по необходимости. Без владельца процесса трудно оценить обоснованность доступов или последствия остановки системы. Аудитор не должен сам додумывать, почему доступ выдан именно так.
Что компания получает по итогам аудита
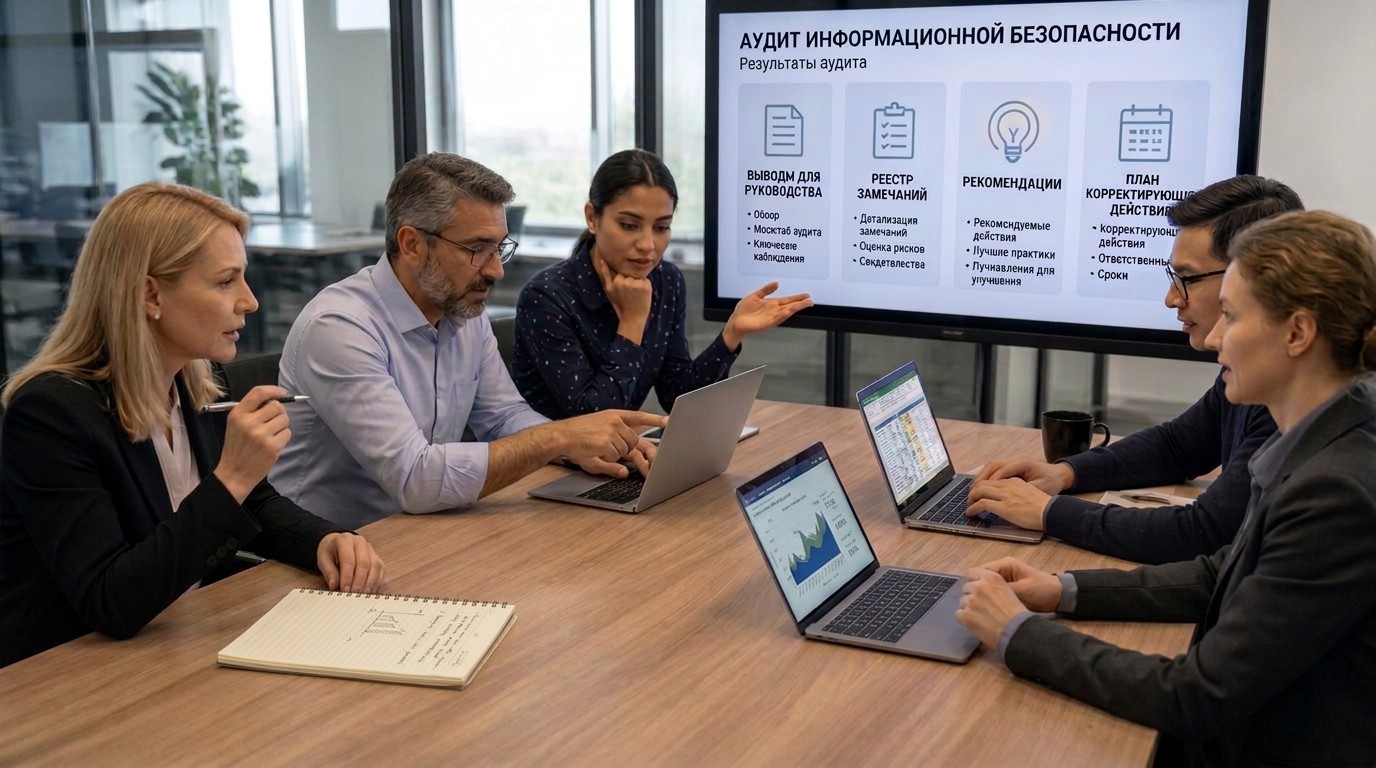
Результаты аудита должны помогать принимать решения и планировать исправления. Состав документов лучше согласовать заранее, чтобы не ожидать от аудита того, чего он не обещает.
Выводы для руководства.
Состояние защиты в исследованных границах, значимые проблемы, ограничения оценки и приоритетные решения. Без необоснованного процента безопасности. Такие цифры создают ложное чувство определенности.
Реестр замечаний и рекомендации.
Структура записи обычно такая. Объект, критерий, свидетельство, выявленное отклонение, возможные последствия и рекомендация. При этом техническая критичность и обязательность выполнения требования - это разные основания для приоритета. Что-то может быть технически сложным, но не обязательным, а что-то простым, но критичным для соблюдения закона.
План корректирующих действий.
Что изменить, кто отвечает, какие зависимости и ресурсы нужны, как подтвердить выполнение. План может разрабатываться компанией совместно с исполнителем, и это стоит согласовать заранее, потому что роли в этом процессе у всех разные.
Когда и как часто проводят аудит ИБ
Здесь я разделяю инициативные задачи компании и внешние требования. Ежегодный внешний аудит обязателен не для всех компаний.
При изменениях в компании и инфраструктуре.
Новые системы, переход в облако, объединение подразделений, смена подрядчика, приобретение бизнеса. Любое существенное изменение меняет профиль риска, и объем оценки должен это учитывать.
После инцидента.
Аудит помогает оценить системные недостатки и выполнение мер. Но он не заменяет срочное реагирование и специализированное расследование. Это разные задачи, и путать их опасно.
По требованиям регуляторов и партнеров.
Для обработки персональных данных, для финансовых организаций и других регулируемых систем действуют свои нормы. Прежде чем ссылаться на конкретную периодичность, нужно проверить действующие нормы, адресатов требований и вид необходимой оценки.
На практике разумный ориентир для инициативного аудита выглядит так. Полноценный аудит раз в год или при существенных изменениях, плюс более легкая проверка отдельных направлений между ними. Но это ориентир, а не универсальное правило.
Что делать после аудита информационной безопасности
Результаты аудита превращаются в изменения только через решения и действия. Иначе отчет остается невостребованным, и через год вы получаете те же самые замечания.
Назначить ответственных и согласовать приоритеты.
У каждого пункта плана должен быть владелец. Приоритеты лучше согласовать с руководством, потому что аудитор видит техническую картину, а бизнес видит ресурсы и сроки.
Подтвердить устранение замечаний.
Какие свидетельства показывают результат. Обновленная настройка, запись о выполнении процедуры, повторная оценка или тест. Закрытая задача в трекере сама по себе не доказывает устранение проблемы. Это распространенная ошибка, когда формальное закрытие задачи принимают за реальное исправление.
Поддерживать контроль между аудитами.
Работа с изменениями, пересмотр доступов, контроль выполнения процедур. Отчет отражает определенный период и не гарантирует безопасность на годы вперед. Это не недостаток аудита, а свойство любой оценки, привязанной ко времени.
Частые вопросы об аудите ИБ
Можно ли провести аудит своими силами?
Можно, и иногда это разумно. Но нужно честно оценить компетенции, независимость и ограничения внутренней оценки. Сотрудник, который сам настраивал систему, не всегда сможет оценить ее беспристрастно.
Сколько времени занимает аудит информационной безопасности?
Срок зависит от границ, количества площадок, методов и доступности свидетельств. В среднем комплексный аудит занимает от двух до четырех месяцев, но это предварительный ориентир. Точный срок определяется программой работ.
От чего зависит стоимость аудита ИБ?
От состава работ и трудоемкости. На стоимость влияют размер и сложность инфраструктуры, вид аудита, количество систем и площадок. Актуальные условия по конкретному проекту лучше смотреть на странице услуги, а не выводить из общих цифр.
Может ли аудит нарушить работу систем?
Изучение документов и интервью не влияют на работу. Активные технические мероприятия, такие как сканирование или тестирование, требуют отдельного согласования и проводятся в согласованные окна.
Гарантирует ли успешный аудит отсутствие взломов и претензий регулятора?
Нет. Аудит ограничен охватом, временем и примененными методами. Он снижает риск и дает обоснованные выводы в согласованных границах, но не может гарантировать событие, которое находится за пределами этих границ.
Что в итоге
Аудит информационной безопасности ценен не сам по себе, а тем, что он позволяет компании увидеть различие между формальными правилами и реальной работой. И тем, что на основе этого различия можно принять решения, которые действительно меняют состояние защиты. Если после аудита ничего не изменилось, значит, аудит не выполнил свою практическую задачу, какой бы подробный отчет ни лежал в папке.