Пентест, или тестирование на проникновение, - это согласованная имитация действий злоумышленника, которая помогает выяснить, какие слабые места можно использовать в ИТ-активах, системах, инфраструктуре компании, и к каким последствиям это приведет. В статье разобрано, что проверяют пентестеры, как различаются форматы пентеста, как проходят работы и что получает тестируемая компания.
Что такое пентест простыми словами
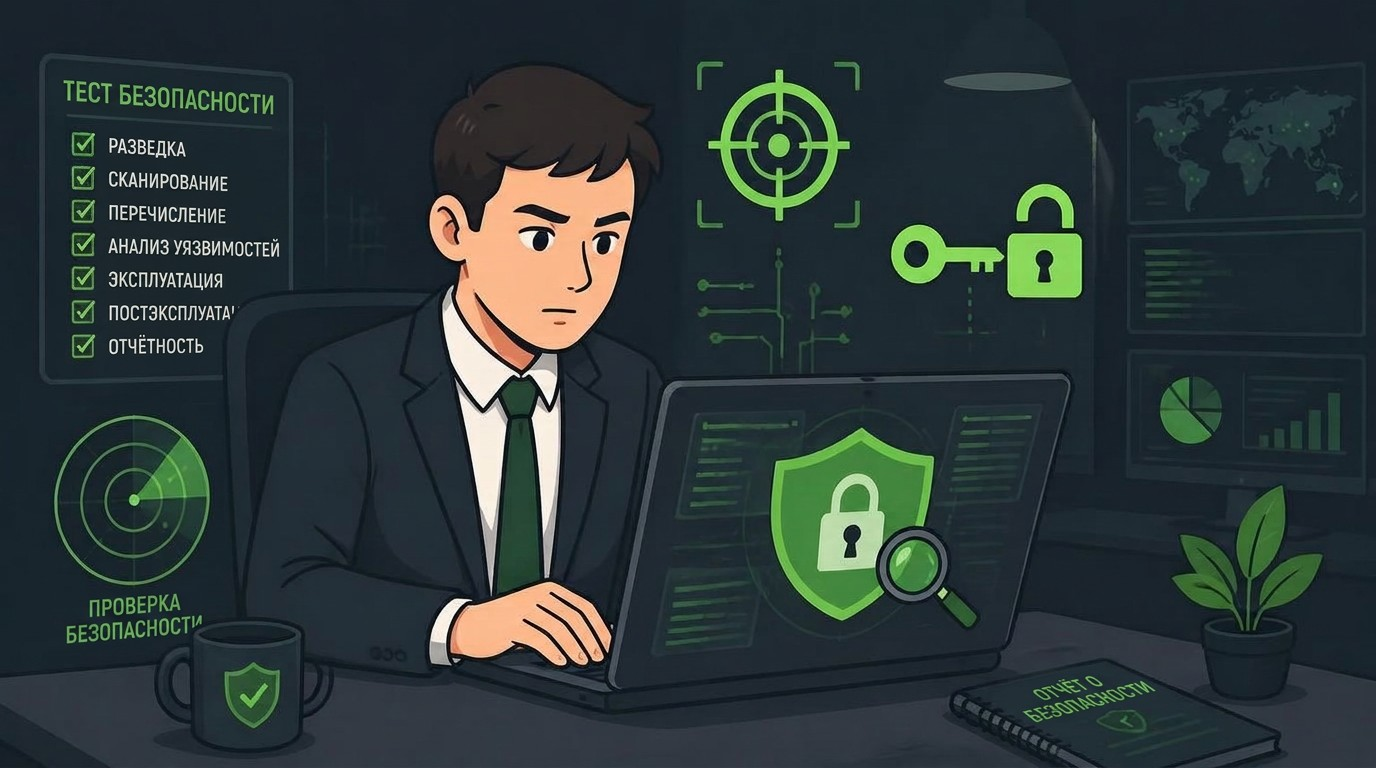
Пентест - это контролируемая проверка защищенности системы, при которой специалисты действуют как атакующие. Они ищут способы получить доступ к данным, повысить права, обойти ограничения или проникнуть во внутреннюю сеть. Все действия заранее согласованы, ограничены по времени и по методам, а результаты документируются. NIST в руководстве SP 800-115 описывает пентест как проверку возможности обойти средства защиты с использованием методов, применяемых реальными нарушителями, и подчеркивает, что это оценка на определенный момент времени.
До начала работ определяется, что именно компания хочет проверить и какие последствия считает критичными. Без этого тестирование превращается в поиск абстрактных уязвимостей, которые сложно связать с реальными рисками бизнеса. Такой подход соответствует общей логике оценки рисков, зафиксированной в ГОСТ Р ИСО 31000.
Кто такой пентестер
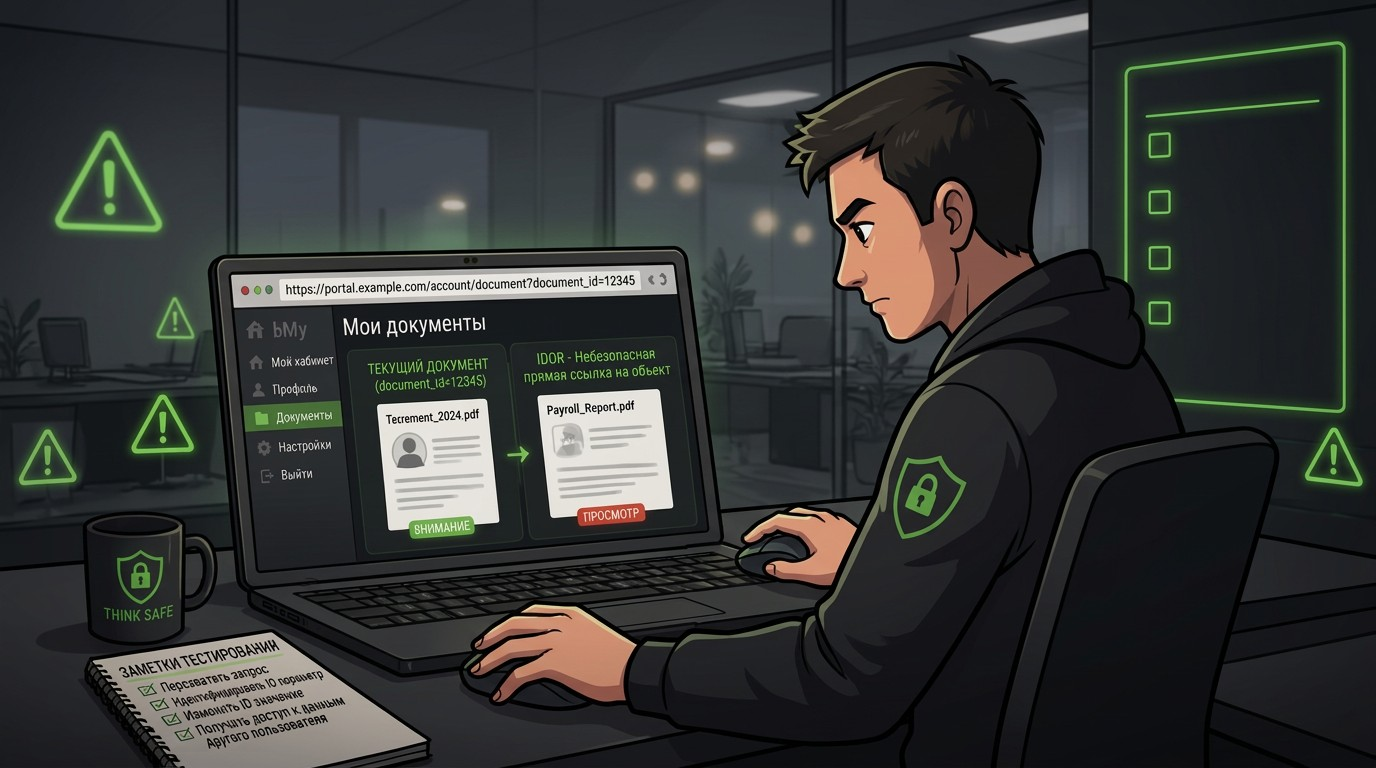
Пентестер - это специалист, который исследует систему, сочетает работу с инструментами и ручную проверку гипотез, документирует результаты. Его задача - не просто найти ошибку, а понять, можно ли ее использовать и что это даст злоумышленнику. Каждая найденная проблема должна сопровождаться понятным описанием условий эксплуатации и последствий. Без этого отчет остается набором технических фактов, с которыми бизнесу трудно работать.
Чем пентест отличается от аудита ИБ и сканирования уязвимостей
| Подход | На какой вопрос отвечает | Результат | Ограничения |
|---|---|---|---|
| Пентест | Можно ли практически реализовать атаку в заданных условиях? | Подтвержденные сценарии и рекомендации | Ограничен согласованным объемом и временем |
| Сканирование уязвимостей | Какие известные признаки проблем есть в системах? | Список потенциальных уязвимостей | Не подтверждает возможность эксплуатации |
| Аудит ИБ | Соответствует ли защита установленным критериям? | Оценка процессов, документов и мер | Может не включать активные технические проверки |
Пентест и сканирование уязвимостей
Сканирование автоматически выявляет признаки проблем, например устаревшие версии компонентов или известные сигнатуры. Это полезный первый шаг, но он не заменяет проверку сценариев атаки. Сканер покажет, что в системе есть потенциально уязвимый компонент, но не докажет, что его действительно можно использовать для доступа к данным. Пентест идет дальше и проверяет цепочку. Некоторые инструменты подтверждают отдельные уязвимости, но ручная проверка и понимание контекста остаются критичными.
Пентест и аудит информационной безопасности
Аудит может охватывать процессы, документы, архитектуру и технические меры. Он отвечает на вопрос, соответствует ли система установленным требованиям. Пентест сосредоточен на практической возможности атаки в заданных условиях. Аудит не является проверкой на бумаге. Это полноценная оценка, которая может включать и технические методы. Но фокус у него другой. Аудит смотрит на систему управления защитой, пентест проверяет ее устойчивость к конкретным сценариям.
Какие бывают виды пентеста
Виды пентеста различаются по трем независимым признакам. Откуда проводится тестирование, сколько информации известно специалистам и какой объект исследуется. Один проект может сочетать несколько характеристик.
Внешний и внутренний пентест
Внешний пентест имитирует атаку со стороны интернета. Он отвечает на вопрос, можно ли проникнуть в систему снаружи, через веб-приложения, удаленный доступ или публичные сервисы.
Внутренний пентест проводится при наличии согласованного доступа внутри инфраструктуры. Он показывает, что может сделать злоумышленник или недобросовестный сотрудник, уже оказавшийся внутри периметра.
Эти два формата решают разные задачи и часто дополняют друг друга.
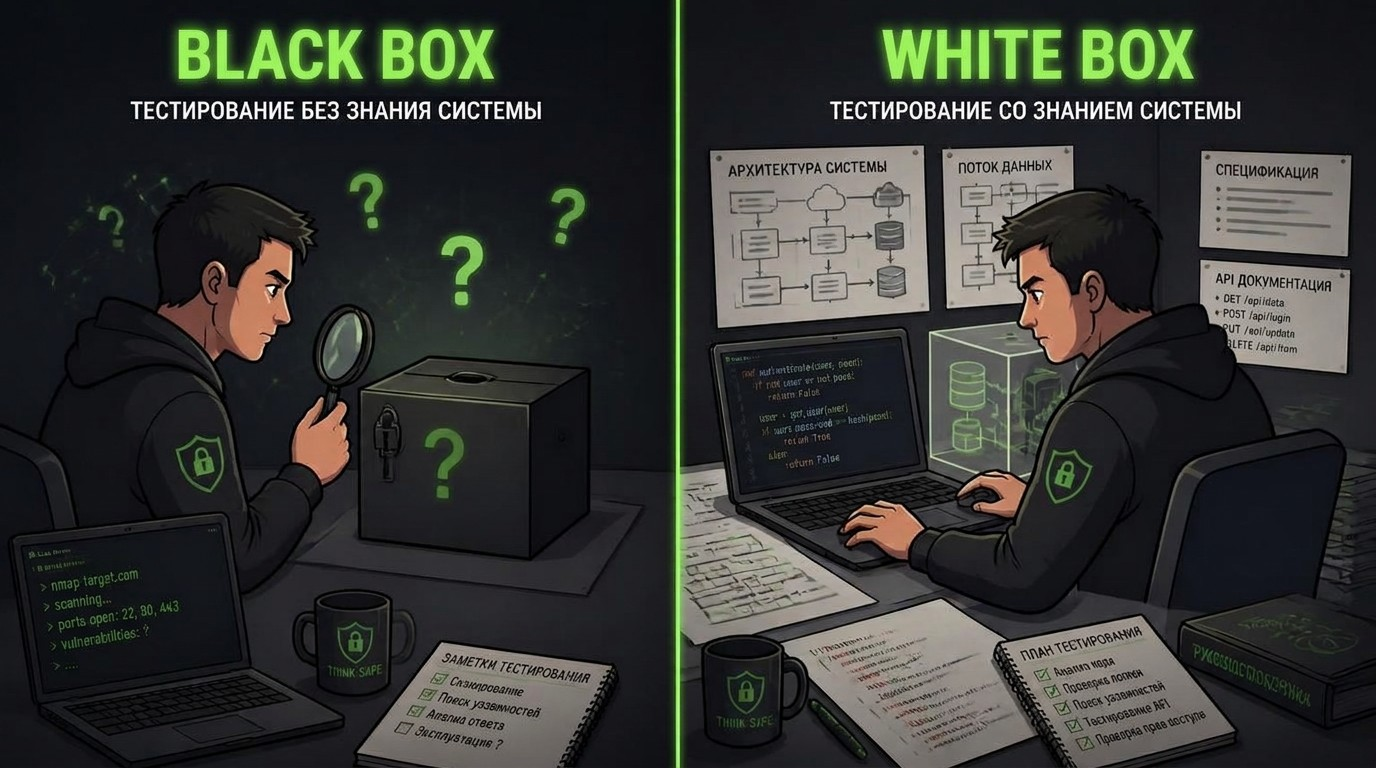
Black Box, Gray Box и White Box
| Формат | Исходные сведения | Доступы | Подходящие задачи | Ограничения |
|---|---|---|---|---|
| Black Box | Минимум информации, как у внешнего атакующего | Нет | Проверка реальной внешней атаки | Может не найти глубокие проблемы |
| Gray Box | Частичная информация о системе | Ограниченный, например права пользователя | Баланс реализма и глубины | Требует согласования объема данных |
| White Box | Полная документация и исходные коды | Широкий | Глубокий анализ кода и логики | Меньше реализма внешней атаки |
Выбор формата зависит от цели. Если нужно понять, как система выглядит для внешнего злоумышленника, подойдет Black Box. Если нужно найти максимум проблем в коде, лучше White Box. Внутренний пентест и White Box не синонимы, потому что внутренний пентест описывает точку старта, а White Box описывает объем информации.
Пентест сайта, API и мобильного приложения
Веб-приложения и мобильные приложения проверяют механизмы входа в систему, разграничение прав пользователей, доступ к данным, бизнес-логику и взаимодействие приложения с сервером. API, программный интерфейс, который позволяет приложению обмениваться данными с системой, тоже требует отдельного внимания. Ошибка в API может открыть доступ к данным в обход интерфейса, который кажется защищенным. Мобильные приложения дополнительно проверяют на хранение данных на устройстве и устойчивость к анализу.
Пентест инфраструктуры и беспроводных сетей
Здесь исследуют сетевые сервисы, удаленный доступ, права в корпоративной среде, разделение сегментов и Wi-Fi. Промышленные системы требуют отдельных ограничений по воздействию. Фишинг и физическое проникновение требуют отдельного согласования и не входят автоматически в любой пентест. Это чувствительные форматы, и решение о них принимается с участием руководства, кадровой службы и юридического отдела.
Когда компании нужен пентест
Пентест привязан к изменениям и задачам бизнеса.
Перед запуском и после значительных изменений
Новый личный кабинет, мобильное приложение, интеграции, изменение авторизации или инфраструктуры. На этапе до запуска результаты еще можно использовать для исправлений без риска для пользователей. После значительных изменений пентест помогает убедиться, что нововведения не открыли новых путей атаки.
При регулярной оценке защищенности
Результат пентеста стареет. Меняются системы, доступы и известные способы атак. Периодичность стоит связывать с критичностью объектов, частотой изменений и применимыми требованиями. Для операторов персональных данных статья 19 152-ФЗ связывает оценку эффективности мер с регулярной проверкой, а для отдельных категорий систем действуют свои нормы. Утверждение, что всем компаниям обязательно нужен ежегодный внешний пентест, не соответствует действующим требованиям.
Как проводится пентест
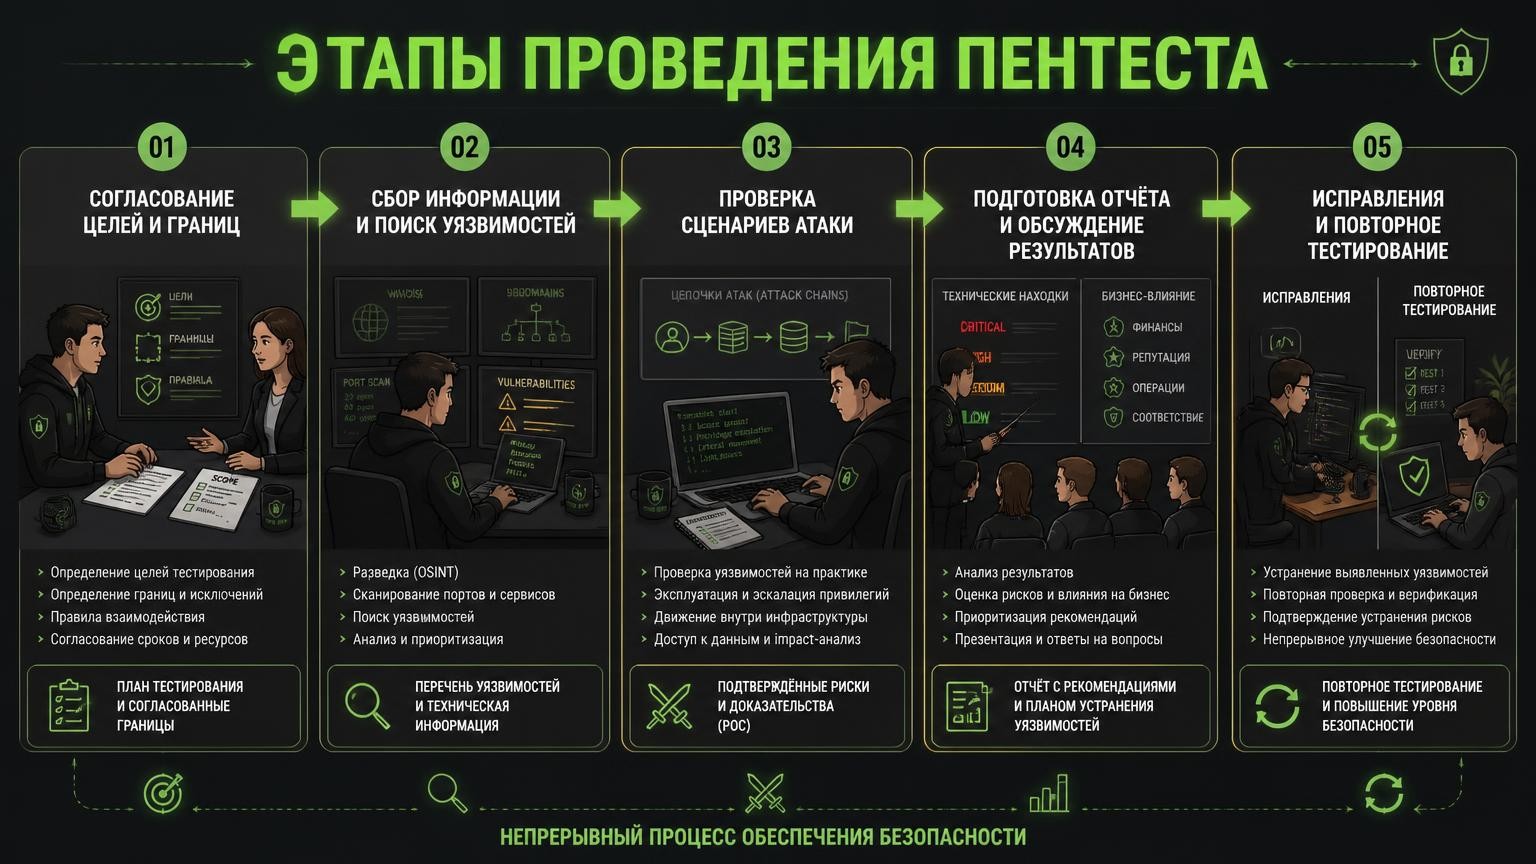
Последовательность работ соответствует логике планирования, проведения и анализа технических испытаний, описанной NIST SP 800-115 и PTES.
Согласование целей и границ
Фиксируется, какие системы проверяют, какие исключают, какие действия допустимы. Время работ, контакты ответственных, условия остановки и обращение с полученными данными. На этом этапе согласуют ожидания и допустимые риски.
Сбор информации и поиск уязвимостей
Сочетание инструментов и ручного исследования. Готовый отчет сканера еще не означает завершенный пентест. Специалист проверяет гипотезы, смотрит на связи между системами и ищет логические ошибки, которые автоматика не видит.
Проверка сценариев атаки
Подтверждение возможности использования проблемы, оценка доступных прав и связь нескольких уязвимостей. Без инструкций по взлому и без необходимости реально похищать всю базу для доказательства доступа. Для подтверждения доступа достаточно согласованной проверки с минимальным объемом данных.
Подготовка отчета и обсуждение результатов
Технические находки переводятся в последствия для бизнеса и задачи для ИТ-команды.
Исправления и повторное тестирование
Устранение недостатков и повторная проверка. Ретест и новый полный пентест - это разные объемы работ. Включение ретеста согласовывается заранее, потому что он требует отдельного времени и ресурсов.
Как подготовиться к пентесту
Какие сведения и доступы подготовить
Перечень систем, адреса, тестовые учетные записи, роли пользователей, документация. В зависимости от формата объем сведений меняется. Чем точнее исполнитель понимает границы, тем меньше времени уходит на уточнения.
Можно ли проводить пентест на работающей системе
Сравнение рабочей и тестовой среды - это компромисс между реализмом и риском. Рабочая система дает более точную картину, но требует резервного копирования, мониторинга, ограничений нагрузки и порядка остановки работ. Тестовая среда безопаснее, но может отличаться от боевой. Решение зависит от критичности системы и допустимого риска.
Что входит в отчет о пентесте
Выводы для руководителя
Какие цели атак удалось подтвердить, какие данные и процессы затронуты, что исправлять в первую очередь. Количество найденных уязвимостей не заменяет содержательных выводов.
Техническое описание уязвимостей
Объект, условия воспроизведения, доказательства, последствия и рекомендации. В отчете уязвимости обычно описываются по единой структуре, чтобы техническая команда могла воспроизвести условия и проверить исправление.
Что делать с отчетом после завершения работ
Назначение ответственных, сроки, устранение причин, ретест и фиксация оставшихся рисков. Сам отчет содержит чувствительные сведения о системе, поэтому его нужно защищать как конфиденциальный документ.
Чего пентест не гарантирует
Почему нельзя найти абсолютно все уязвимости
Ограничения времени, доступов, исследуемых объектов и допустимых действий. Отсутствие находок нужно оценивать вместе с охватом работ. Если проверялся только внешний периметр, это не говорит о внутренней защищенности.
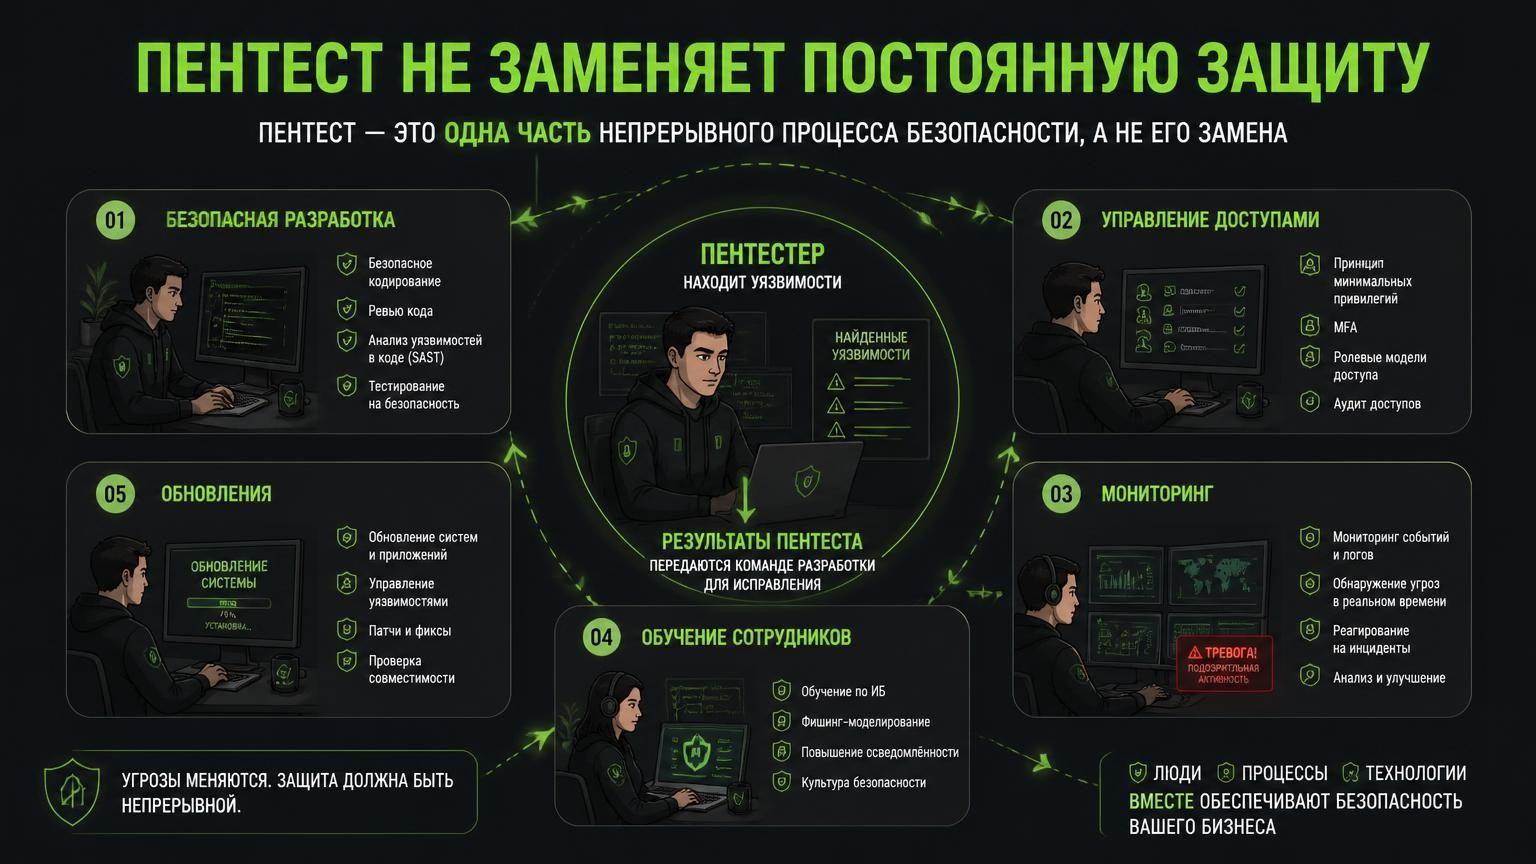
Почему пентест не заменяет постоянную защиту
Обновления, управление доступами, мониторинг, безопасная разработка и обучение сотрудников остаются на месте. Пентест показывает проблемы, но не устраняет их автоматически.
Частые вопросы о пентесте
Сколько времени занимает пентест?
Срок зависит от границ, количества объектов, формата и доступности свидетельств. Для небольшого веб-приложения это может быть несколько дней, для комплексной инфраструктуры - нескольких недель. Универсального срока нет.
От чего зависит стоимость пентеста?
От объектов, объема, ролей, сложности, ограничений и необходимости ретеста. Стоимость определяется трудоемкостью и глубиной проверки. Подробные условия по конкретному проекту обсуждаются отдельно.
Можно ли провести пентест своими силами?
Можно, если у команды есть нужные компетенции и независимость оценки. Внутренняя команда знает систему лучше, но может быть подвержена конфликту интересов. Ограничения автоматизации тоже стоит учитывать.
Нужна ли исполнителю лицензия?
Для определенных видов работ в области технической защиты конфиденциальной информации требуется лицензия ФСТЭК. Конкретный ответ зависит от состава работ и применимых требований, поэтому его нужно проверять по действующим нормам.
Что означает, если пентест не выявил критических уязвимостей?
Это результат в рамках согласованного объема. Он не означает, что система абсолютно защищена. Интерпретировать результат нужно вместе с охватом, методами и ограничениями.
Программы для пентеста или ручная проверка?
Инструменты ускоряют рутинные проверки, а ручная работа находит логические и контекстные проблемы, которые автоматика пропускает.
Что в итоге
Пентест - это не поиск абстрактных уязвимостей и не замена постоянной работе по защите. Это способ получить доказательства того, что конкретные сценарии атаки работают или не работают в системе. Если после тестирования понятно, что и в каком порядке исправлять, проект выполнил свою задачу. Если остается только список технических находок без приоритетов и последствий, ценность теряется.